資訊安全風險評鑑聽起來很專業,其實只要抓對步驟,每個企業員工都能參與!今天用輕鬆實用的方式,帶大家了解 ISMS 風險評鑑的重點,同時看看我們如何結合產品服務來輔助。
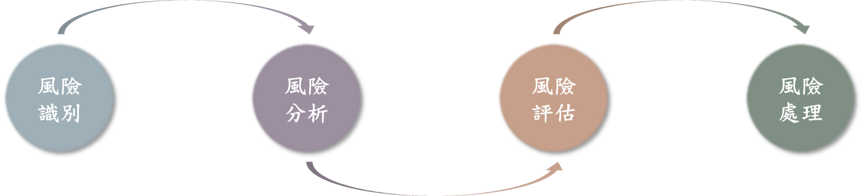
第一步是「找到可能出問題的地方」。也就是識別有哪些潛在的威脅(Threat)可能影響公司資產,例如駭客攻擊、惡意程式、內部疏失或自然災害等等。搭配資產清單,我們可以針對每一項重要資產,列出可能遭遇的風險來源。這是整個風險管理的起點!實際可以從兩個不同思考角度進行識別:
- 資產式識別(Asset-Based):從「我要保護什麼資產」出發,例如客戶資料、內部伺服器、人員電腦等。對每一個資產去盤點可能遭遇的威脅,這種方式較為系統化、適合配合資產清單進行全面風險評鑑。
- 事件式識別(Event-Based):從「如果某件事發生會怎樣」來設想風險情境,例如:郵件誤發機密資料、員工誤點釣魚信件、雲端服務帳號被盜等。這種方法貼近真實事故,適合用於模擬演練或特定風險情境分析。
風險分析(Risk Analysis)
接下來要深入了解每個風險的成因與影響,也就是分析資產有沒有脆弱點(Vulnerability),以及威脅一旦發生會有什麼後果(Impact)。像是系統漏洞、弱密碼、缺乏備份等都是常見的脆弱性,會讓風險更容易發生;而後果可能是資料外洩、服務中斷、營運損失等。我們可以量化風險的方式進行計算:
- ISO 27005 :依據 ISO 27005 標準,風險值以「可能性 × 衝擊」為基礎計算。我們通常將可能性和衝擊分成等級(例如1-5分),兩者相乘得到風險分數,再套用風險矩陣判定高、中、低風險。比如衝擊高(4)且可能性中等(3),風險值 12 屬於偏高風險,需要優先管理。這種方法有助於視覺化呈現風險等級
- FAIR 模型(Factor Analysis of Information Risk):FAIR 是一套更進階的風險量化架構,強調用「財務損失」來表示資訊風險的真實影響。它將風險分析拆解為兩大核心:
- Loss Event Frequency(損失事件頻率):風險事件發生的機率
- Loss Magnitude(損失規模):一旦發生,會帶來多少財務損失
損失規模又可細分為直接成本(如設備損壞、罰款)與間接成本(如聲譽損失、商機流失)等項目。FAIR 的特色是可以搭配統計數據與估算工具,讓風險從「高/中/低」變成「預估損失金額」,更容易與管理層溝通,也利於風險投資決策。
FAIR 適合需要財務面報告或想導入資安 ROIs(投資報酬)思維的企業,而 ISO 27005 的風險矩陣法則適合初期建立風險架構與導入風險管理文化的組織。
風險評估(Risk Evaluation)
風險值算出來後,就要判斷哪些風險可以接受、哪些風險必須處理。這就是風險評估的階段。常見的做法是使用風險矩陣(依照衝擊程度與可能性分級)來決定風險高低。高風險應優先處理,中低風險則可視情況監控或延後改善。這階段的目的是做出決策:處理?接受?還是轉嫁?
風險處理(Risk Treatment)
評估後若決定要處理某項風險,接下來就是制定管控措施。常見的做法包括:
- 降低風險(如導入技術控制措施、防火牆、權限管理)
- 轉移風險(如採購保險或委外)
- 規避風險(如停止高風險活動)
- 接受風險(在風險可控範圍內)
處理不是一次性,應建立追蹤機制,確認風險是否真的降低,必要時進行改善,形成風險管理的良性循環
三甲科技 – SAR 特色功能助攻
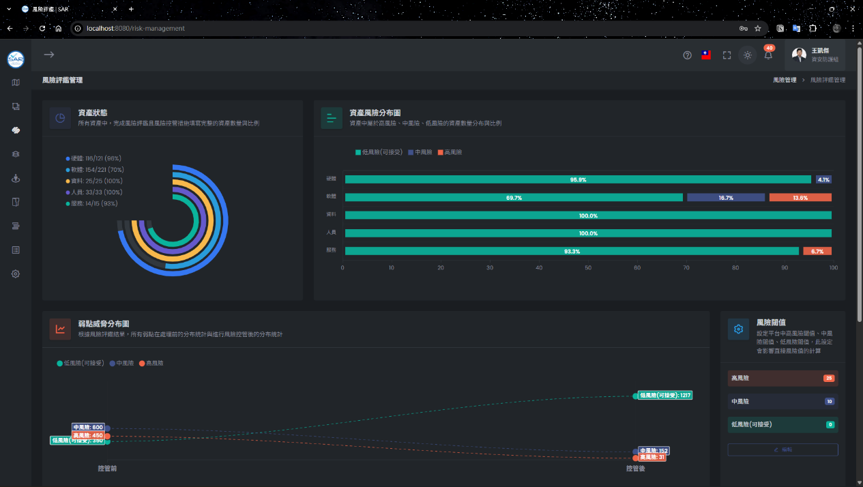
以上流程看似繁瑣,其實利用好的工具可以事半功倍!我們的 Security Accreditation and Regulation (SAR) 資安風險評鑑系統 提供貼心功能,幫助你輕鬆完成風險評鑑:
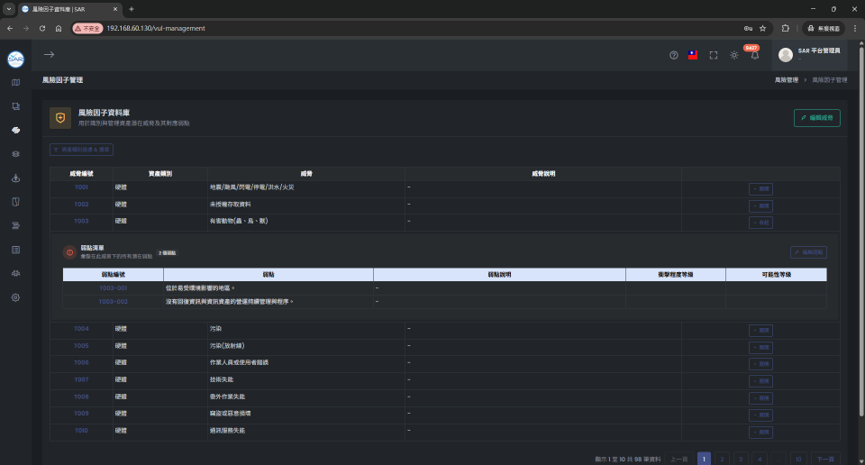
- 內建風險因子資料庫:內含常見的威脅與脆弱度清單,評估時可以直接勾選相關項目,不怕遺漏重點風險。
- 評鑑結果對應資產:每筆風險評鑑記錄都能關聯到特定資訊資產,清楚掌握哪個資產存在哪些風險,風險脈絡一目了然。
- 集中管理與追蹤:所有風險評估紀錄集中管理,方便查閱與統計,並可追蹤後續改善措施的處理進度,不讓任何高風險石沉大海。
- 顧問服務輔導:搭配我們專業顧問團隊,協助企業導入風險評鑑制度與風險分級策略,從零開始建立完善的風險管理機制,讓資安管理更上層樓。
當然,如果公司已有使用中的系統或既定作業流程,也不用擔心!我們的顧問團隊能靈活配合現況,協助盤點、導入與轉換設計,在不影響原有組織運作的前提下,提供最合適的支援。
By Jared
【參考資料】
- ISO/IEC 27001:2022,https://www.iso.org/standard/27001
- ISO/IEC 27005:2022,https://www.iso.org/standard/80585.html
- Factor Analysis of Information Risk (FAIR) Model,https://www.fairinstitute.org/hubfs/Standards%20Artifacts/Factor%20Analysis%20of%20Information%20Risk%20(FAIR)%20Standard%20v3.0%20(January%202025).pdf
- Security Accreditation and Regulation,https://www.aaasec.com.tw/sar.html